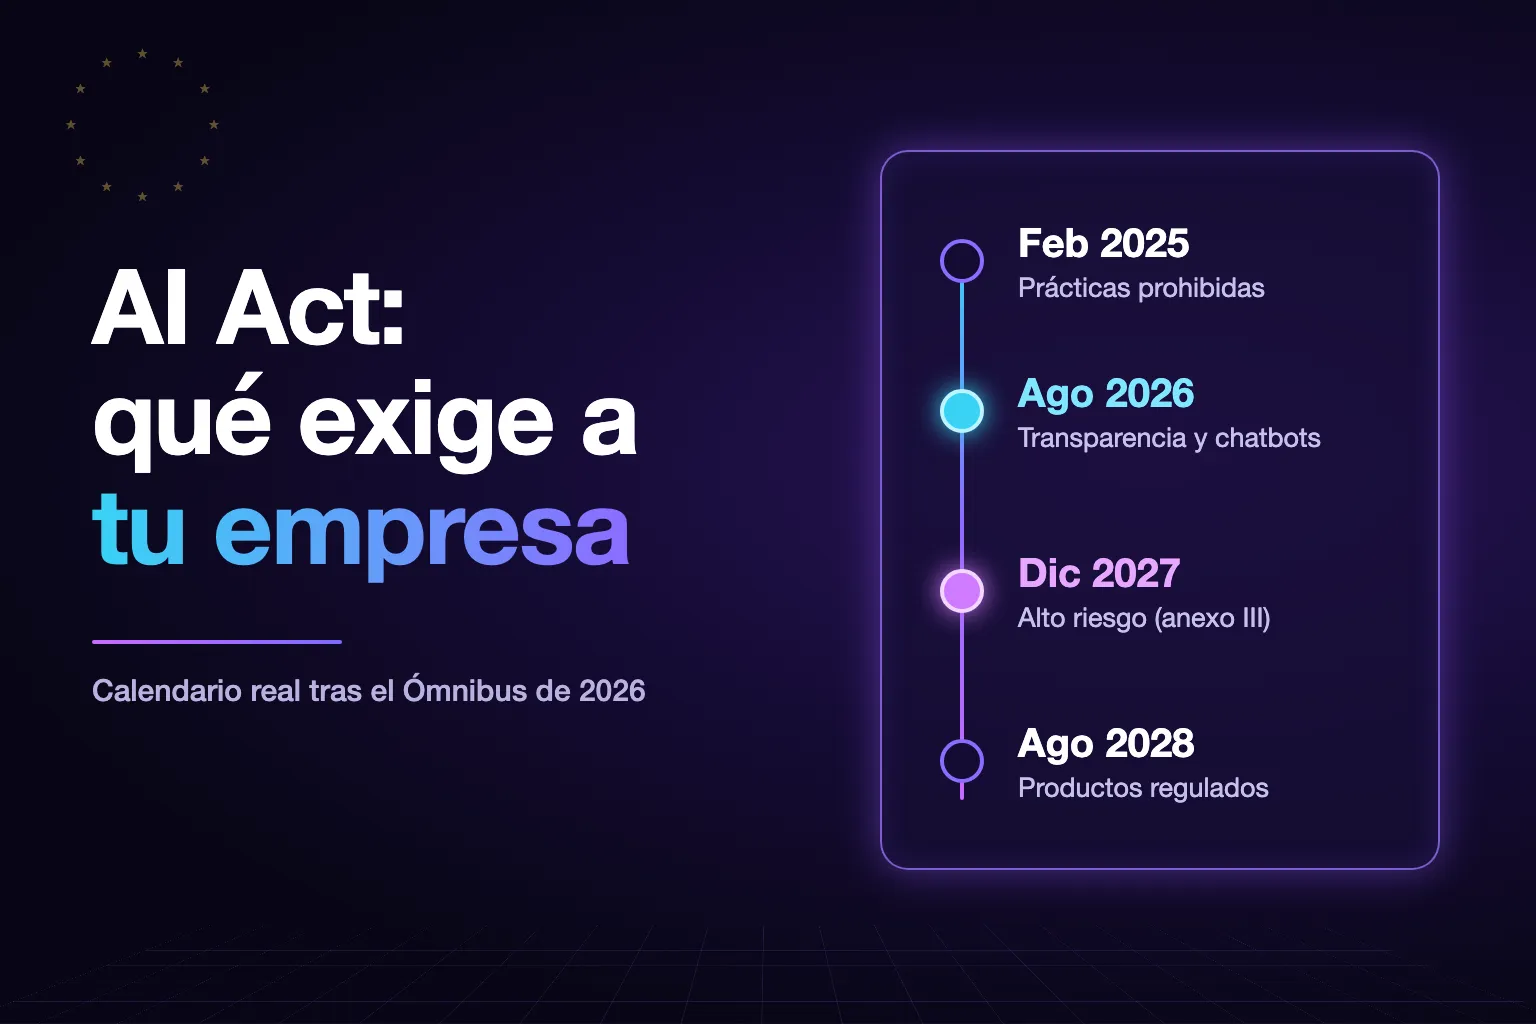
Si tu empresa usa IA como casi todas (ChatGPT para redactar, Copilot en la oficina, un chatbot en la web), el AI Act te exige hoy tres cosas: no usarla para nada prohibido, ocuparte de que tu equipo sepa usarla y avisar a la gente en unos pocos casos concretos. Las obligaciones pesadas (documentación, supervisión humana formal, registros) son para los sistemas de alto riesgo, como los que filtran currículos o puntúan la solvencia de un cliente, y se han retrasado a diciembre de 2027.
Casi todo lo que circula sobre el AI Act tiene un problema de fechas. En julio de 2026 la UE aprobó el llamado Ómnibus digital sobre IA (Reglamento (UE) 2026/1744), que movió el calendario y suavizó algunas obligaciones. Muchas guías siguen dando como fecha clave el 2 de agosto de 2026 para todo, y ya no es así. Este artículo está escrito a partir del texto del Reglamento y de su modificación, tal como los publica el BOE, y de las guías de la Comisión Europea. No es asesoramiento jurídico: es lo que una empresa necesita saber para decidir qué hacer y cuándo.
En resumen
- Ya aplica: la lista de prácticas prohibidas (desde febrero de 2025) y la obligación de adoptar medidas para que tu personal sepa usar la IA, que desde julio de 2026 es más flexible.
- Desde el 2 de agosto de 2026: las obligaciones de transparencia. Si tu chatbot habla con clientes, tiene que decir que es una IA. Si publicas una ultrasuplantación (deepfake), tienes que decir que es artificial.
- El 2 de diciembre de 2026 entran dos prohibiciones nuevas: los sistemas que generan imágenes íntimas de personas reales sin su consentimiento y los que generan material de abuso sexual infantil.
- Alto riesgo, aplazado: los sistemas del anexo III (empleo, crédito, educación, seguros de vida y salud…) pasan del 2 de agosto de 2026 al 2 de diciembre de 2027; los integrados en productos regulados (anexo I), del 2 de agosto de 2027 al 2 de agosto de 2028.
- Multas: hasta 35 millones o el 7 % de la facturación mundial por usar IA prohibida; hasta 15 millones o el 3 % por incumplir la transparencia o las obligaciones del alto riesgo. A las pymes se les aplica la cifra menor de las dos.
- En España, la ley que debía repartir la vigilancia y detallar las sanciones decayó el 6 de octubre de 2026 con la disolución de las Cortes. El Reglamento europeo se aplica igual, porque es directamente aplicable.
Antes de nada: ¿eres proveedor o «responsable del despliegue»?
El AI Act reparte las obligaciones según el papel que tengas, y casi todo depende de esta pregunta.
- Proveedor es quien desarrolla un sistema de IA (o lo encarga) y lo pone en el mercado o en servicio con su nombre o su marca. OpenAI, Google o Anthropic son proveedores de sus asistentes. Pero también puedes serlo tú.
- Responsable del despliegue (deployer en la versión inglesa) es quien usa un sistema de IA bajo su autoridad en una actividad profesional. Una empresa que paga ChatGPT para su equipo es responsable del despliegue.
El matiz que más se pasa por alto: si desarrollas o encargas un chatbot sobre un modelo de terceros y lo pones en servicio en tu web con tu nombre o tu marca, encajas en la definición de proveedor del artículo 3.3, que incluye a quien desarrolla un sistema «o para el que se desarrolle». Las directrices de la Comisión ponen como ejemplo de proveedor a la empresa que desarrolla internamente un chatbot y lo pone en servicio con su marca, y el artículo 3.3 extiende lo mismo a quien lo encarga. Entonces la obligación de avisar de que es una IA es tuya, aunque el modelo sea de OpenAI. Otra cosa es usar tal cual el chatbot de un fabricante que funciona con la marca de ese fabricante: ahí el proveedor es él y tú eres responsable del despliegue.
Queda fuera del Reglamento quien usa la IA a título puramente personal y no profesional. En cuanto hay actividad profesional, aunque seas autónomo, ya eres responsable del despliegue.
El calendario real (actualizado tras el Ómnibus de julio de 2026)
| Fecha | Qué empieza a aplicarse | A quién afecta en la práctica |
|---|---|---|
| 1 de agosto de 2024 | Entrada en vigor del Reglamento (UE) 2024/1689. Todavía sin obligaciones. | Nadie, aún |
| 2 de febrero de 2025 | Prácticas prohibidas (art. 5) y alfabetización en IA (art. 4) | Todas las empresas que usan o venden IA |
| 2 de agosto de 2025 | Obligaciones de los modelos de IA de uso general, gobernanza europea y régimen de sanciones | Sobre todo, a quien crea modelos (OpenAI, Mistral, Google…) |
| 27 de julio de 2026 | Entra en vigor el Ómnibus (Reglamento (UE) 2026/1744): nueva redacción del art. 4, plazos nuevos para el alto riesgo | Todas |
| 2 de agosto de 2026 | Transparencia (art. 50) y aplicación general del Reglamento | Quien tenga chatbots, genere contenido sintético o publique deepfakes |
| 2 de diciembre de 2026 | Dos prohibiciones nuevas (imágenes íntimas sin consentimiento y material de abuso infantil). Fin del plazo extra para marcar el contenido sintético en sistemas generativos que ya estaban en el mercado | Proveedores de IA generativa y quien la use para generar ese contenido |
| 2 de diciembre de 2027 | Requisitos de alto riesgo para los sistemas del anexo III | Empresas que usan IA en selección de personal, crédito, seguros de vida y salud, educación, biometría… |
| 2 de agosto de 2028 | Alto riesgo en productos regulados (anexo I: maquinaria, dispositivos médicos, juguetes…) | Fabricantes |
| 2 de agosto de 2030 | Plazo final para los sistemas de alto riesgo de las autoridades públicas que ya estaban en uso | Administraciones |
Un detalle del Ómnibus que importa si ya usas un sistema de alto riesgo: los que se hayan puesto en el mercado o en servicio antes de la nueva fecha solo quedan sujetos al Reglamento si después cambian de forma significativa su diseño. Para los de las administraciones públicas hay una excepción: tienen que cumplir antes del 2 de agosto de 2030 en cualquier caso.
Lo que te exige ya, aunque solo uses ChatGPT
1. No usar la IA para nada prohibido
El artículo 5 prohíbe un puñado de usos. La mayoría no tiene nada que ver con una pyme, pero hay tres que sí pueden aparecer en una empresa normal:
- Inferir las emociones de las personas en el trabajo o en centros educativos, salvo por motivos médicos o de seguridad. Una herramienta que «mide el ánimo» de tus empleados por su cara en las videollamadas o de los teleoperadores por su voz entra aquí. La prohibición se refiere a sistemas basados en datos biométricos: un análisis de sentimiento de encuestas o correos no entra en esta letra.
- Técnicas subliminales o deliberadamente manipuladoras que alteren de forma sustancial el comportamiento de alguien y le causen, o puedan causarle, un perjuicio importante.
- Aprovecharse de vulnerabilidades por edad, discapacidad o situación social o económica para alterar el comportamiento de alguien de forma que le perjudique.
El resto de la lista (puntuación social, predicción de delitos solo a partir del perfil, bases de reconocimiento facial con imágenes extraídas de internet de forma masiva, categorización biométrica por raza, religión u orientación sexual, identificación biométrica en tiempo real con fines policiales) es para casos muy específicos. Desde el 2 de diciembre de 2026 se suman los sistemas que generan imágenes íntimas de personas identificables sin su consentimiento, como las aplicaciones de «desnudar» fotos, y los que generan material de abuso sexual infantil. No afecta a todos los generadores de imágenes: para introducirlos en el mercado o ponerlos en servicio, la prohibición alcanza a los que tienen esa finalidad o a los que permiten generar ese material de forma previsible y reproducible sin salvaguardias razonables; para usarlos, a quien los use con ese fin.
2. Ocuparte de que tu equipo sepa usarla (alfabetización en IA)
Aquí es donde más ha cambiado el texto. La versión original de 2024 decía que proveedores y responsables del despliegue «adoptarán medidas para garantizar que, en la mayor medida posible, su personal […] tenga un nivel suficiente de alfabetización en materia de IA». Muchas consultoras vendieron eso como la obligación de formar a toda la plantilla.
Desde el 27 de julio de 2026, el artículo 4 dice que hay que adoptar medidas para apoyar la promoción de esa alfabetización, teniendo en cuenta los conocimientos de cada persona y el contexto en el que usa la IA, y añade expresamente que no obliga a garantizar un nivel concreto en nadie. La Comisión y los Estados miembros tienen que ayudar, sobre todo a las pymes, y la Comisión publicará ejemplos prácticos.
Lo razonable en una empresa de servicios es poco y barato: una política interna de una página sobre qué herramientas se usan y para qué, qué datos no se pegan nunca en un chat (datos de clientes, salud, contraseñas, contratos), cómo se revisa lo que genera la IA antes de enviarlo y una sesión de formación al incorporarse alguien. Si quieres ir más allá del «no hagas esto», nuestro artículo de prompt engineering para empresas sirve como base de esa formación.
Un dato que conviene conocer: el artículo 99, que fija las multas, no asigna una multa propia a la alfabetización. Eso no la convierte en opcional (cada Estado puede fijarle una sanción en su ley nacional), pero explica por qué hoy es la obligación con menos riesgo sancionador directo. Donde sí pesa es como prueba de diligencia si algo sale mal.
3. Avisar en los casos que marca el artículo 50
Desde el 2 de agosto de 2026 hay cuatro situaciones en las que hay que informar a las personas, siempre de forma clara y, como tarde, en la primera interacción o exposición:
- Un sistema que habla directamente con personas (un chatbot, un asistente de voz) tiene que decir que es una IA, salvo que sea evidente para una persona razonablemente informada. La Comisión interpreta esa excepción de forma estricta: que la gente sepa que existen los chatbots no basta.
- Las ultrasuplantaciones (imagen, audio o vídeo que se parece a personas, lugares o hechos reales y que puede pasar por auténtico) deben indicar que son artificiales. Si forman parte de una obra claramente creativa, satírica o de ficción, basta con indicarlo de una forma que no estropee la obra.
- El texto generado con IA y publicado para informar al público sobre asuntos de interés público debe decir que lo es, salvo que haya pasado una revisión humana o un control editorial y alguien asuma la responsabilidad editorial. Según las guías, corregir la ortografía no cuenta como revisión: tiene que haber una persona que examine el contenido con conocimiento de causa.
- Los sistemas de reconocimiento de emociones o de categorización biométrica, donde estén permitidos, exigen informar a las personas expuestas.
Fuera de esos casos, el AI Act no te obliga a poner «hecho con IA» en tus textos comerciales, tus fichas de producto o tus artículos del blog. Lo que sí hace es obligar a los proveedores de IA generativa (OpenAI, Google, Midjourney…) a marcar sus resultados en un formato legible por máquina. Para los sistemas que ya estaban en el mercado antes del 2 de agosto de 2026, el plazo para hacerlo termina el 2 de diciembre de 2026.
Para aterrizarlo, la Comisión publicó el 10 de junio de 2026 un código de buenas prácticas sobre el marcado y el etiquetado del contenido generado por IA, que es voluntario, y el 20 de julio sus directrices sobre el artículo 50. Junto al código publicó un juego de iconos comunes de la UE para etiquetar el contenido generado por IA; usarlos es voluntario y no garantiza por sí solo el cumplimiento. Y no hace falta etiquetar con efecto retroactivo lo generado antes del 2 de agosto de 2026; eso sí, un texto de interés público generado antes pero publicado después de esa fecha tiene que etiquetarse.
Qué te toca según lo que hagas con la IA
| Uso en tu empresa | Qué te exige el AI Act | Desde |
|---|---|---|
| El equipo usa ChatGPT, Gemini, Claude o Copilot para redactar, resumir o programar | Medidas de alfabetización y no usarlos para prácticas prohibidas | Febrero de 2025 |
| Chatbot con IA en tu web o WhatsApp, con tu marca | Que diga claramente que es una IA desde el primer mensaje | 2 de agosto de 2026 |
| Imágenes o vídeos generados con IA en tus anuncios | Etiquetarlos si son ultrasuplantaciones (parecen reales y pueden pasar por auténticos) | 2 de agosto de 2026 |
| Artículos o notas sobre temas de interés público escritos con IA | Indicarlo, salvo revisión humana real y responsable editorial | 2 de agosto de 2026 |
| Herramienta de RR. HH. que filtra currículos o evalúa candidatos | Obligaciones de responsable del despliegue de alto riesgo. Si para eso usas ChatGPT u otro asistente general, puedes pasar a ser proveedor (ver abajo) | 2 de diciembre de 2027 |
| IA que decide o recomienda ascensos, despidos o reparto de tareas, o que vigila y evalúa el rendimiento de los trabajadores | Alto riesgo, y además informar a los trabajadores y a sus representantes | 2 de diciembre de 2027 |
| Scoring de solvencia de clientes particulares | Alto riesgo, con evaluación de impacto en los derechos fundamentales | 2 de diciembre de 2027 |
| Herramienta que «mide el estado de ánimo» de tus empleados por su cara o su voz | Prohibido, salvo motivos médicos o de seguridad | Febrero de 2025 |
Si usas IA de alto riesgo: lo que llegará en diciembre de 2027
Que un sistema sea de alto riesgo no depende de la tecnología sino del uso. El anexo III lista los ámbitos, y los que más afectan a una empresa privada son estos:
- Empleo: contratación y selección (publicar ofertas dirigidas, filtrar solicitudes, evaluar candidatos) y decisiones sobre condiciones laborales, ascensos, despidos, reparto de tareas o evaluación del rendimiento.
- Servicios esenciales: evaluar la solvencia o la calificación crediticia de personas físicas (salvo para detectar fraude) y la evaluación de riesgos y la fijación de precios en seguros de vida y de salud.
- Educación y formación: admisión, evaluación de resultados, asignación de nivel y vigilancia en exámenes.
- Biometría: identificación remota, categorización por atributos sensibles y reconocimiento de emociones, donde estén permitidos.
Hay una salida: un sistema del anexo III no es de alto riesgo si no supone un riesgo importante, por ejemplo cuando solo realiza una tarea de procedimiento limitada o una tarea preparatoria, o mejora el resultado de algo que ya hizo una persona. Nunca vale si el sistema elabora perfiles de personas. Es el proveedor quien, si lo considera así, tiene que documentarlo y registrarlo: como usuario no puedes declararlo por tu cuenta.
Si lo usas como responsable del despliegue, el artículo 26 te pedirá, entre otras cosas:
- Usarlo según las instrucciones del proveedor, con medidas técnicas y organizativas para garantizarlo.
- Encargar la supervisión humana a personas con la competencia, la formación y la autoridad necesarias.
- Asegurarte de que los datos de entrada que controlas sean pertinentes y representativos.
- Vigilar su funcionamiento y avisar al proveedor y a la autoridad si detectas un riesgo.
- Conservar los registros que genera el sistema al menos seis meses.
- Informar a los trabajadores y a sus representantes antes de usarlo en el lugar de trabajo.
- Informar a las personas sobre las que el sistema decide o ayuda a decidir (candidatos, solicitantes de crédito) de que están expuestas a su uso.
Las entidades públicas, las empresas privadas que prestan servicios públicos y quienes usan IA para evaluar solvencia o tarificar seguros de vida y salud tienen además que hacer una evaluación de impacto en los derechos fundamentales. El Ómnibus permite reutilizar en ella las partes ya hechas en la evaluación de impacto de protección de datos del RGPD.
Cuidado con una trampa: puedes pasar de responsable del despliegue a proveedor sin darte cuenta. Ocurre si pones tu nombre o tu marca en un sistema de alto riesgo, si lo modificas sustancialmente o si cambias la finalidad de un sistema que no era de alto riesgo, incluido un asistente de uso general, y lo conviertes en uno, por ejemplo al usar ChatGPT para cribar candidatos. Entonces te tocan las obligaciones del proveedor: sistema de gestión de calidad, documentación técnica, evaluación de la conformidad, marcado CE y registro. Y el proveedor original (OpenAI, en el caso de ChatGPT) no está obligado a cooperar contigo ni a darte su documentación si ya había indicado claramente que su sistema no debe transformarse en uno de alto riesgo.
Las multas
| Infracción | Multa máxima |
|---|---|
| Usar o comercializar una práctica prohibida (art. 5) | 35 millones de euros o el 7 % de la facturación mundial anual, lo que sea mayor |
| Incumplir las obligaciones de transparencia (art. 50), las del responsable del despliegue de alto riesgo (art. 26) o las del proveedor de alto riesgo y de la cadena de valor (arts. 16 y 25) | 15 millones de euros o el 3 %, lo que sea mayor |
| Dar información inexacta, incompleta o engañosa a las autoridades | 7,5 millones de euros o el 1 %, lo que sea mayor |
Para las pymes y startups, cada multa tiene como tope la menor de las dos cifras, no la mayor. El Ómnibus extiende ese trato a las pequeñas empresas de mediana capitalización (las que superan los umbrales de pyme sin llegar a gran empresa, según la Recomendación (UE) 2025/1099), pero solo en las multas de transparencia, alto riesgo e información inexacta: por una práctica prohibida se les aplica la cifra mayor. Son topes: la cuantía real depende de la gravedad, la duración, el tamaño de la empresa y su cooperación, y quien multa es la autoridad nacional con su propio procedimiento, que en España sigue pendiente de ley (ver el apartado siguiente).
Y en España, ¿quién vigila?
España creó en 2023 la Agencia Española de Supervisión de Inteligencia Artificial (AESIA), con sede en A Coruña. Faltaba la ley que reparte la vigilancia entre autoridades y detalla el régimen sancionador. El Gobierno envió al Congreso el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, publicado el 12 de junio de 2026. Designaba a la AESIA como autoridad de vigilancia de las obligaciones de transparencia del artículo 50 (chatbots, deepfakes), de los sistemas de alto riesgo de empleo, educación e infraestructuras críticas y de cuatro de las prácticas prohibidas. La solvencia crediticia evaluada por entidades financieras quedaba para el Banco de España y la CNMV, los seguros de vida y salud para la Dirección General de Seguros y Fondos de Pensiones y la biometría, sobre todo, para la AEPD y las autoridades autonómicas de protección de datos. Lo no asignado expresamente iba a la AESIA. También clasificaba las infracciones en muy graves, graves y leves.
Ese proyecto decayó. El Real Decreto 806/2026, de 5 de octubre, disolvió las Cortes y convocó elecciones generales para el 29 de noviembre, y los proyectos que estaban en tramitación caducaron con la legislatura. Si quiere sacar adelante la ley, el próximo Gobierno tendrá que aprobar de nuevo el proyecto y remitirlo a las nuevas Cortes.
Esto no deja a las empresas españolas fuera del AI Act. El Reglamento europeo es obligatorio y directamente aplicable en todos los Estados miembros sin necesidad de ley nacional. Lo que queda pendiente es la pieza española que dice qué autoridad vigila cada caso y cómo se tramitan las sanciones. Planificar contando con que «aquí todavía no se aplica» es apostar a que nadie mire, y para la mayoría de usos las obligaciones de 2026 son baratas de cumplir.
Y no olvides que el AI Act no sustituye al RGPD. Si tu IA trata datos personales (un chatbot que recoge datos de contacto, una herramienta que analiza a candidatos), siguen aplicándose la base jurídica, el deber de informar, los límites a las decisiones automatizadas y la vigilancia de la AEPD.
Qué hacer este trimestre: lista de comprobación
- Haz inventario. Una hoja con cada herramienta de IA que se usa en la empresa, para qué, quién la usa y qué datos recibe. Pregunta también a cada departamento: la IA que más se olvida es la que alguien contrató por su cuenta.
- Clasifica cada uso. ¿Prohibido, alto riesgo (anexo III), transparencia o nada especial? La tabla de arriba resuelve la mayoría de casos.
- Revisa tu chatbot. Si tienes uno en la web o en WhatsApp, que el primer mensaje diga que es un asistente de IA y cómo hablar con una persona. Si lo encargaste a medida y funciona con tu marca, lo normal es que el proveedor seas tú, aunque lo programara un tercero.
- Escribe la política de uso de IA. Una página: herramientas permitidas, datos que no se introducen nunca, revisión humana obligatoria antes de publicar o enviar a un cliente, a quién preguntar.
- Forma al equipo y deja constancia: fecha, contenido y asistentes. Es tu prueba de las «medidas» del artículo 4.
- Si usas IA en selección de personal, crédito o seguros, pide al proveedor su hoja de ruta hacia el cumplimiento para diciembre de 2027 y anótalo como criterio en la próxima renovación del contrato.
- Revisa la parte de protección de datos con quien lleve tu RGPD: cláusulas informativas, encargados del tratamiento y transferencias fuera de la UE.
Si alojas tú mismo el chatbot o un modelo abierto en lugar de usar una API externa, elegir un servidor en la UE simplifica la parte del RGPD. Para proyectos pequeños, un proveedor que usamos y recomendamos para empezar es Hostinger: para un modelo propio hace falta uno de sus VPS, no un alojamiento compartido, y tiene centros de datos en Europa. Divulgación: este enlace es de afiliación; si contratas a través de él, recibimos una comisión sin coste adicional para ti.
Preguntas frecuentes
¿Tengo que poner «generado con IA» en los textos de mi web?
En general, no. La obligación de indicarlo se limita al texto que se publica para informar al público sobre asuntos de interés público y que no ha pasado una revisión humana real. Un texto comercial, una ficha de producto o un artículo del blog que alguien de tu equipo ha revisado de verdad, comprobando los datos, y del que responde no tienen esa obligación. Puede haber otras normas que sí lo exijan, como las de publicidad, y nada impide indicarlo voluntariamente.
Mi chatbot lo hizo una agencia con la API de OpenAI. ¿Quién responde?
Si la agencia lo desarrolló para ti y funciona en tu web con tu marca, encajas en la definición de proveedor (quien pone en servicio un sistema desarrollado para él con su nombre o marca), así que el aviso de que es una IA te corresponde a ti. Si en cambio usas tal cual un chatbot comercial que funciona con la marca de su fabricante, el proveedor es el fabricante. En los dos casos conviene que el contrato diga quién se ocupa de cada obligación.
¿Usar ChatGPT para filtrar currículos es de alto riesgo?
Sí, y con un agravante. El anexo III se refiere a los sistemas destinados a la selección de personal. Si usas para eso un asistente de uso general como ChatGPT, cambias su finalidad prevista, y el artículo 25 puede tratarte como proveedor de un sistema de alto riesgo, no solo como responsable del despliegue: documentación técnica, gestión de calidad, evaluación de la conformidad y registro, posiblemente sin ayuda del fabricante del modelo si este ya había advertido que no debe usarse para eso. Si quieres usar IA en selección, lo prudente es una herramienta pensada para eso cuyo proveedor asuma esas obligaciones. Aplica desde el 2 de diciembre de 2027, y el RGPD ya pone límites hoy a las decisiones automatizadas sobre personas.
¿Se ha retrasado todo el AI Act?
No. El Ómnibus retrasa los requisitos de alto riesgo y suaviza la alfabetización, pero las prohibiciones siguen vigentes desde febrero de 2025 y la transparencia aplica desde el 2 de agosto de 2026. Además, añade dos prohibiciones nuevas a partir del 2 de diciembre de 2026.
¿Quién me puede sancionar en España ahora mismo?
Hoy no hay una ley española que designe las autoridades y tipifique las infracciones del AI Act: la que lo hacía decayó con la disolución de las Cortes en octubre de 2026, así que la vía sancionadora española está pendiente. Eso no suspende las obligaciones del Reglamento. Y lo que afecte a datos personales sí puede sancionarlo ya la AEPD (o la autoridad autonómica de protección de datos, cuando sea la competente) por el RGPD.
En una frase
Para la mayoría de empresas, lo esencial del AI Act en 2026 pasa por un inventario, una política de una página, formación documentada y un chatbot que diga que es un chatbot. El trabajo serio llega en diciembre de 2027, y solo si usas IA para decidir sobre personas.
Si quieres usar IA en tu negocio sabiendo desde el principio en qué casilla cae cada uso, es parte de cómo trabajamos en soluciones de IA para empresas y en consultoría tecnológica. Si estás pensando en un asistente para tu web, empieza por nuestra guía para integrar chatbots e IA en tu sitio. Y si prefieres contarnos tu caso, escríbenos.
Este artículo explica la normativa con fines informativos y no sustituye el asesoramiento jurídico sobre un caso concreto. Fechas y textos comprobados el 16 de octubre de 2026.
Fuentes
- Reglamento (UE) 2024/1689 de Inteligencia Artificial, texto en español publicado por el BOE (DOUE de 12 de julio de 2024): arts. 2, 3, 4, 5, 6, 25, 26, 27, 50, 99 y 113 y anexo III.
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), de 8 de julio de 2026, DOUE de 24 de julio de 2026: nueva redacción del art. 4, nuevas prohibiciones del art. 5, arts. 99, 111 y 113.
- Comisión Europea — Directrices sobre las obligaciones de transparencia del artículo 50, 20 de julio de 2026, y sus preguntas frecuentes.
- Comisión Europea — Código de buenas prácticas sobre el marcado y el etiquetado del contenido generado por IA, 10 de junio de 2026.
- Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, BOCG, Congreso de los Diputados, serie A, núm. 97-1, 12 de junio de 2026.
- Real Decreto 806/2026, de 5 de octubre, de disolución del Congreso y del Senado y convocatoria de elecciones (BOE de 6 de octubre de 2026).
¿Te resulta útil este contenido? Añadinos como fuente preferida en Google.